一、概念厘清:两个容易混淆的资质体系
在信息技术服务领域,"信息系统安全集成服务资质二级"与"信息系统集成服务"常被同时提及,但二者指向不同的能力评价维度。
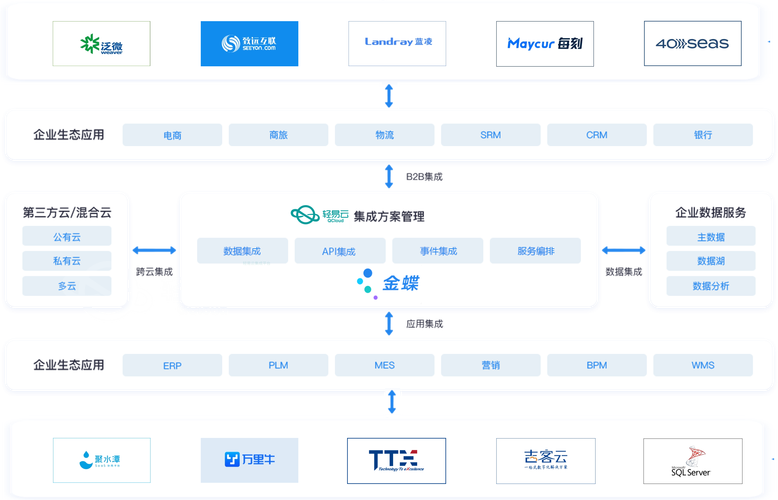
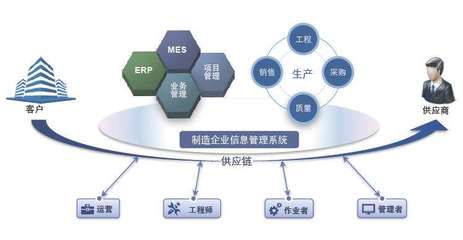
信息系统集成服务是指将计算机硬件、网络设备、系统软件、应用软件等要素进行综合规划、设计、部署与调试,使分散的子系统集成为一套完整、可运行的信息系统的服务过程。其核心关注点在于"集成"——让不同厂商、不同架构的产品协同工作,满足用户的业务需求。
信息系统安全集成服务资质(二级)则是针对服务提供方在安全集成领域的专业化能力认证。该资质通常由中国信息安全测评中心等权威机构评定,分为一级、二级、三级等层级,二级属于中高级别,要求企业在安全集成的项目经验、技术团队、质量管理体系、保密能力等方面达到较高标准。取得二级资质,意味着企业具备在复杂信息系统中规划、设计、实施安全防护措施并提供持续安全保障服务的能力。
简言之:信息系统集成服务是"做什么",安全集成服务资质二级是"以什么水准做安全相关的集成"。前者是业务范畴,后者是能力背书。
二、二级资质的核心要求与能力内涵
信息系统安全集成服务资质二级的评定,通常从以下几个维度考察企业:
- 项目业绩:要求企业近年内完成一定数量和规模的安全集成项目,且项目类型覆盖安全规划设计、安全产品部署、安全运维等多个环节。
- 技术团队:需配备一定数量的信息安全专业人员,持有相关职业资格或认证,团队结构覆盖项目管理、安全技术、质量保证等角色。
- 质量管理体系:企业需建立并有效运行质量管理体系,确保安全集成服务的规范化、可追溯。
- 保密与合规:涉及敏感信息的项目需具备相应的保密管理制度和设施条件。
- 服务过程能力:从需求分析、方案设计、实施交付到运维保障,形成完整的安全集成服务链条。
二级资质与三级相比,对项目规模和团队专业深度的要求明显提升;与一级相比,则在超大型项目经验和国家级重要系统服务经历上有所区分。对于大多数中型安全集成商而言,二级资质是承接政府、金融、能源等行业安全集成项目的重要门槛。
三、两类服务在实践中的融合
在实际项目中,安全集成并非独立于信息系统集成之外的"附加项",而是深度嵌入集成全生命周期的必要环节。一个典型的信息系统集成项目,若涉及安全需求,其过程往往包括:
- 规划阶段:依据等级保护、密码应用等要求,开展安全需求分析和安全架构设计;
- 设计阶段:将安全产品(防火墙、入侵检测、日志审计、数据加密等)与网络、主机、应用架构协同设计;
- 实施阶段:完成安全设备的部署、策略配置和联调测试;
- 验收与运维阶段:开展安全测评配合、漏洞修复、安全监测与应急响应。
具备安全集成服务资质二级的企业,在上述各环节中能够以体系化的方法保证安全措施的有效性和一致性,避免"安全产品堆砌"而缺乏整体防护逻辑的问题。这也正是资质评定与实际项目能力之间的衔接点。
四、对企业的价值与实施建议
对企业的价值:取得二级资质,一是提升投标竞争力,许多政府及行业信息化项目在招标文件中对安全集成资质提出明确要求;二是规范内部服务流程,资质评定过程本身促使企业完善项目管理、质量控制和人员培养体系;三是增强客户信任,资质作为第三方评价结果,降低了客户的选择风险。
实施建议:
- 以项目攒能力:在日常集成项目中主动纳入安全设计环节,积累可证明的安全集成业绩,避免为资质而资质。
- 团队梯队建设:培养既懂系统集成又懂安全技术的复合型人才,鼓励团队成员取得CISP、CISAW等专业认证。
- 体系先行:在申报前完善项目管理、质量记录和保密制度,确保体系运行有据可查。
- 关注动态:资质标准和管理要求可能随政策调整,企业应保持对评定机构最新要求的跟踪。
五、
信息系统集成服务与安全集成服务资质二级,前者是业务底盘,后者是能力标尺。在网络安全等级保护制度深化落实和各行各业数字化转型加速的背景下,信息系统集成项目中的安全内涵正在从"合规配齐"走向"实战有效"。对于集成服务商而言,二级资质不仅是市场准入的敲门砖,更应成为推动安全集成能力持续升级的内部驱动机制。